Billetterie JO 2024
Réservation, paiement et contrôle d’e-billets pour les Jeux de Paris
Un projet de formation autour d’une billetterie pour les Jeux Olympiques de Paris 2024 : catalogue d’offres, paiement Stripe, e-billets à QR code et contrôle à l’entrée. J’ai conçu l’API en Spring Boot, le site et le back-office en React, puis conteneurisé l’ensemble avec Docker.
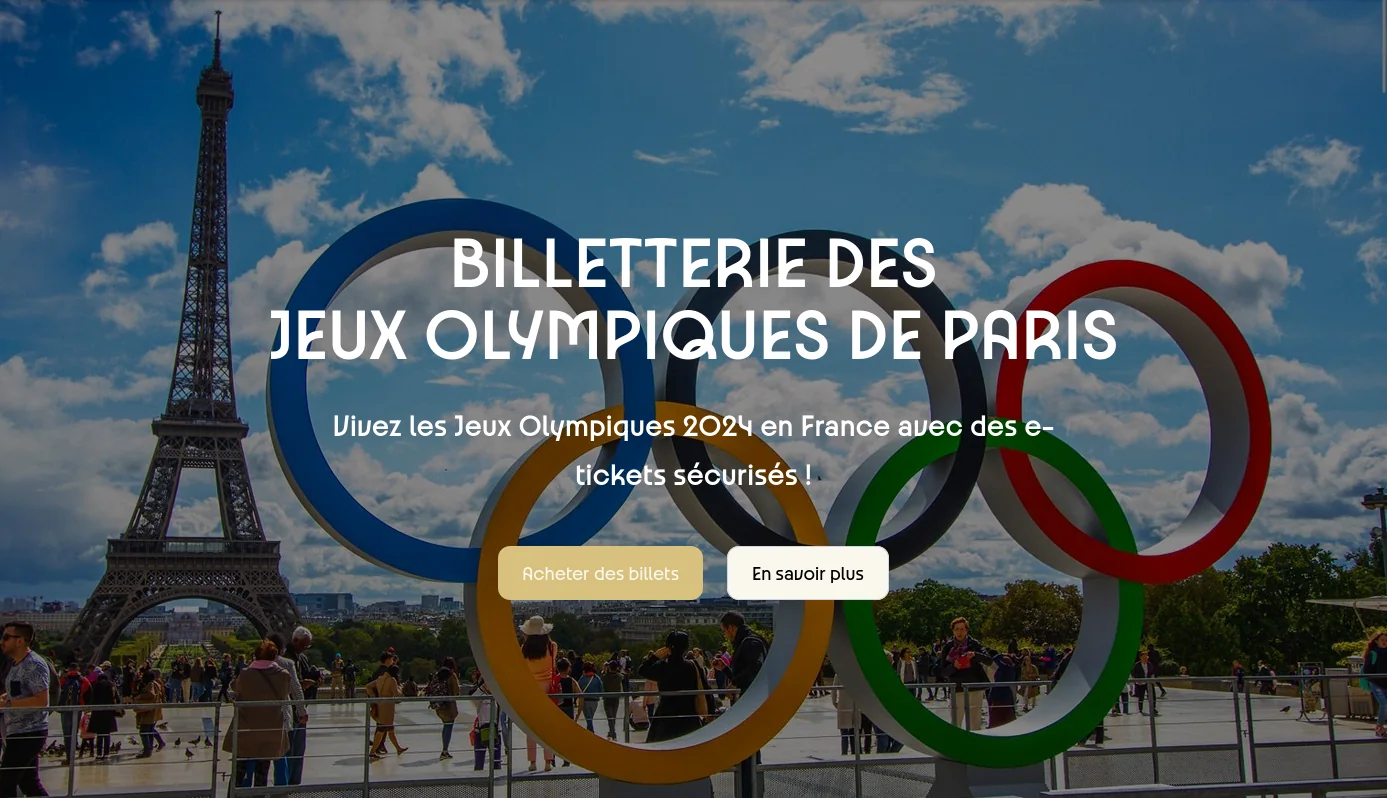
Projet réalisé dans le cadre d’une évaluation de formation (ECF Studi). Le code des trois briques est public sur GitHub ; le site de démonstration n’est actuellement plus en ligne.
Le besoin
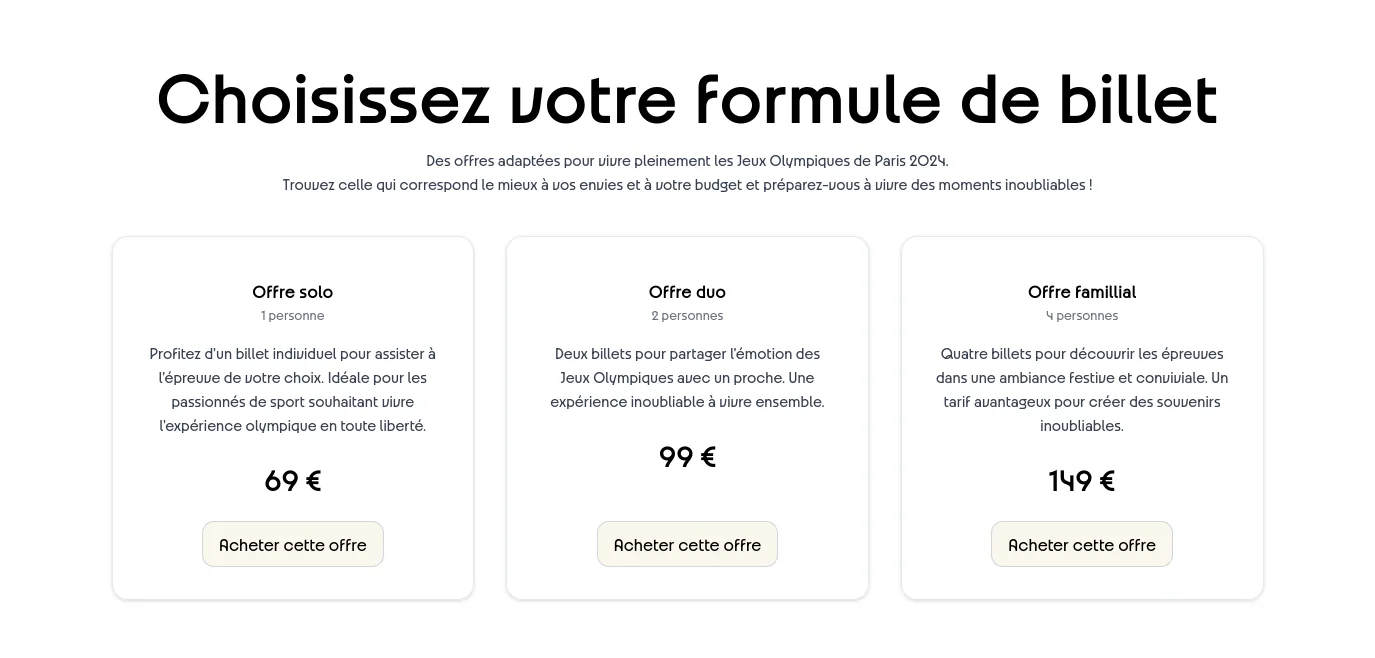
Le sujet de formation consistait à concevoir une billetterie fictive pour les Jeux Olympiques de Paris 2024, avec des e-billets. Trois publics devaient être servis par la même plateforme :
- les visiteurs, qui découvrent les offres (solo, duo, familiale) ;
- les clients, qui créent un compte, paient et retrouvent leurs billets ;
- les administrateurs et agents de contrôle, qui gèrent les offres et valident les billets le jour de l’épreuve.
Du paiement au billet
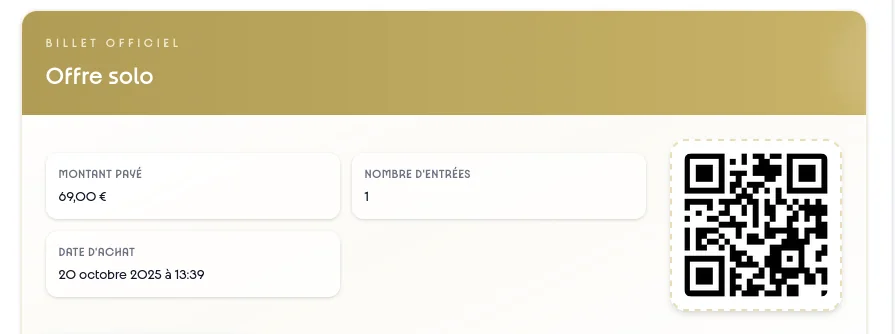
Le parcours d’achat repose sur Stripe Checkout. Quand un client choisit une offre, l’API crée une transaction en attente et renvoie l’adresse de paiement Stripe. Le billet n’est généré qu’à la réception du webhook confirmant le paiement, après vérification de sa signature : un billet ne peut donc pas exister sans paiement validé.
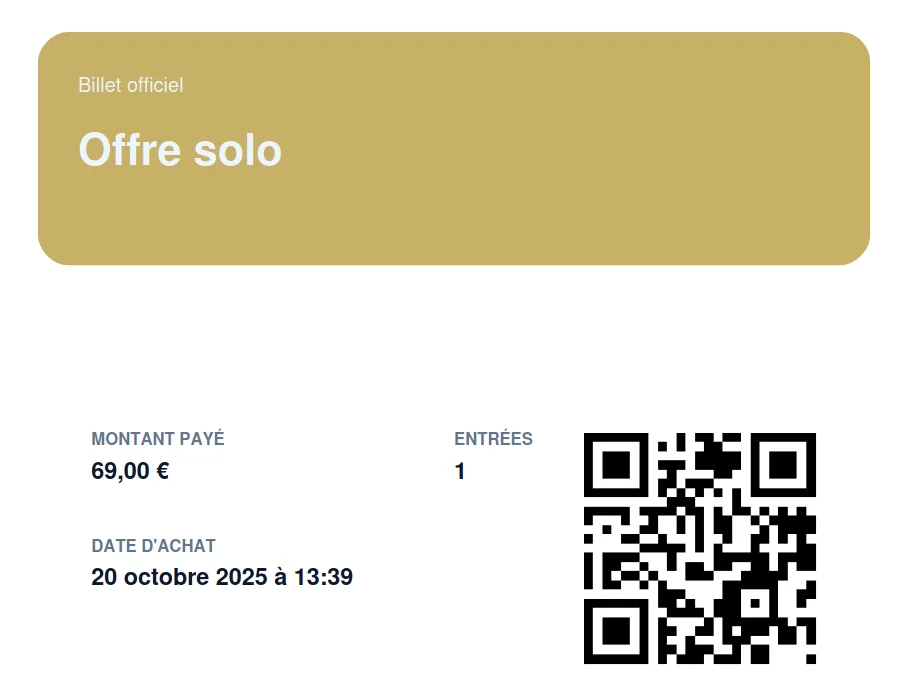
Chaque transaction garde une copie de l’offre achetée (nom, prix), pour que l’historique reste juste même si l’offre change ensuite. Le billet reçoit une clé unique et non prédictible, encodée dans son QR code. Le client le retrouve dans son espace et peut le télécharger en PDF.
Le back-office et le contrôle à l’entrée
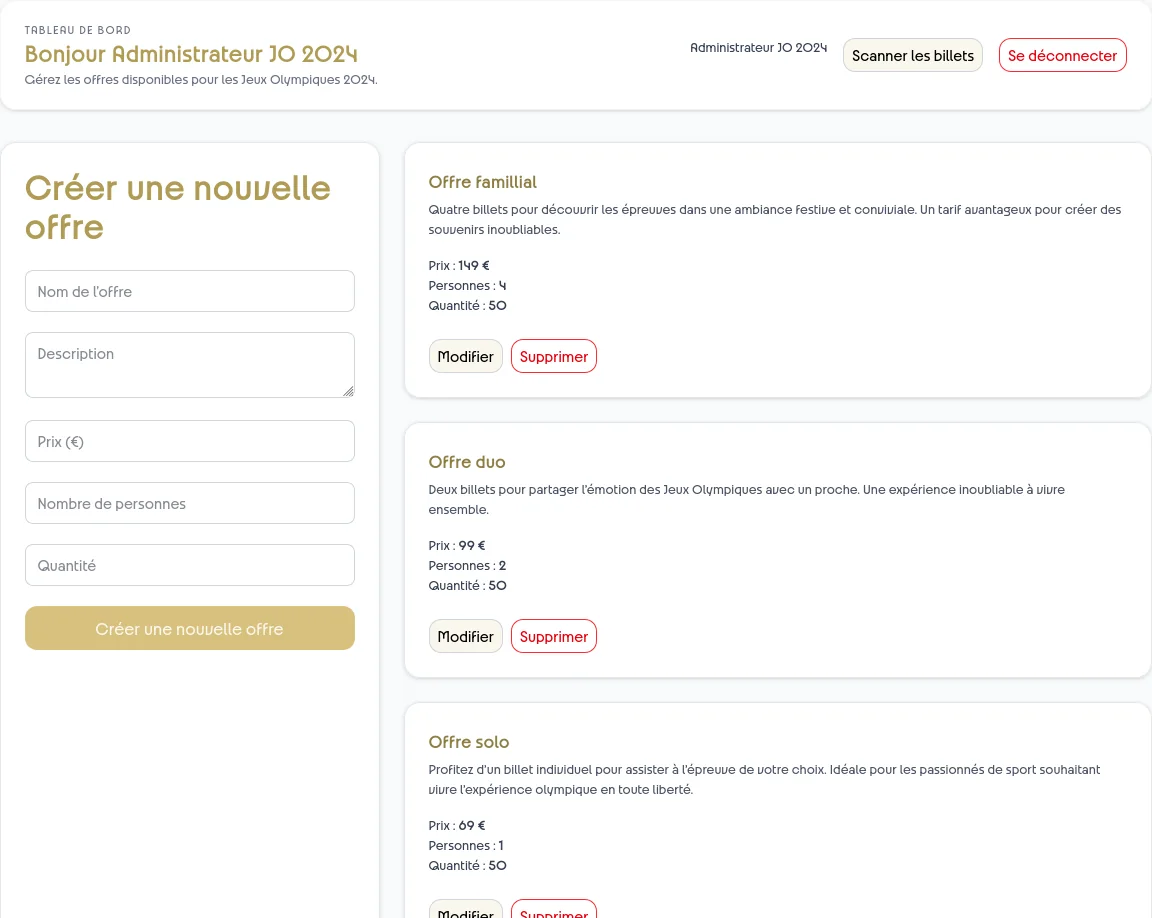
Les administrateurs gèrent le catalogue depuis un tableau de bord : création, modification et suppression des offres, avec leur prix, leur nombre de personnes et leur stock.
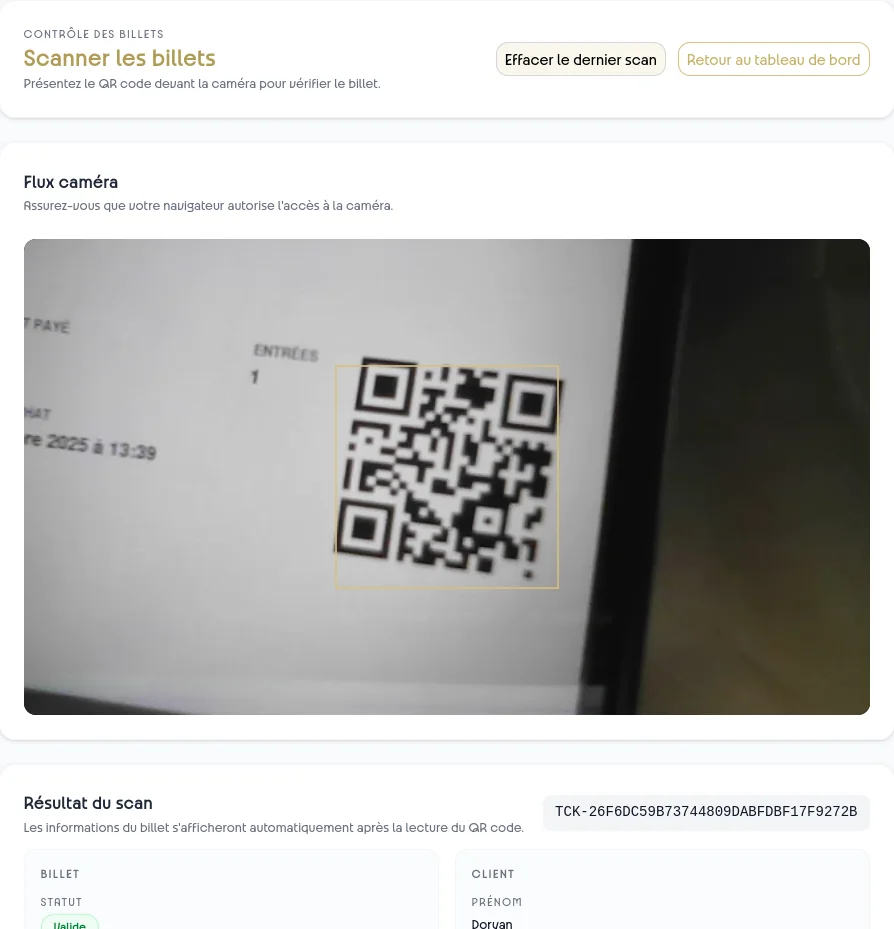
Le jour de l’épreuve, l’agent ouvre l’écran de scan : la caméra lit le QR code, l’API renvoie le billet et son titulaire, et la validation le passe à l’état « utilisé » pour empêcher toute réutilisation.
Une architecture en trois briques
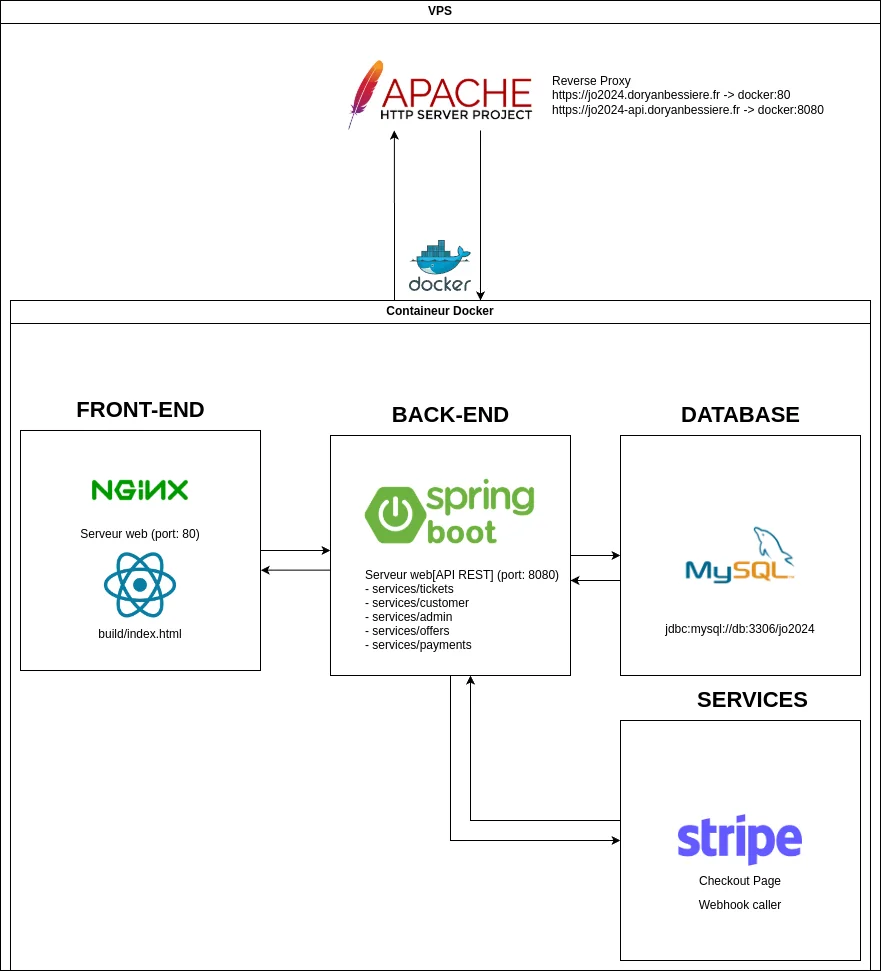
- L’API en Java 21 et Spring Boot 3 : Spring Security, Data JPA sur MySQL, Bean Validation, envoi d’e-mails et documentation Swagger. Le code est organisé par domaine (clients, administrateurs, offres, paiements, billets).
- Le front-end en React et TypeScript avec Vite et Tailwind : le site public, l’espace client, le back-office et le scanner de QR codes.
- Le déploiement avec Docker : un conteneur réunit Nginx, qui sert le front, et l’API, à côté d’un conteneur MySQL ; un reverse proxy Apache expose les deux domaines.
Mesures de sécurité
- authentification sans session par jetons JWT signés, avec des rôles client, administrateur et agent de contrôle ;
- double authentification par code à six chiffres à la connexion (le code est volontairement figé dans la version de démonstration, pour ne pas dépendre de la réception d’e-mails pendant l’évaluation) ;
- mots de passe hachés avec BCrypt et règles de complexité vérifiées dès l’inscription ;
- accès aux routes sensibles filtré par des annotations dédiées (
@AdminOnly,@CustomerOnly) ; - secrets (Stripe, JWT, SMTP) chargés uniquement depuis l’environnement, jamais dans le dépôt.
Livrables
En plus du code, le projet est livré avec une documentation technique (architecture, modèle de données, flux métier, sécurité), un manuel d’utilisation illustré, la documentation de l’API et un rapport de tests publié. Les tests couvrent l’API (JUnit 5) et les principaux parcours du front (Vitest et Testing Library).